Domain obsttheke.de kaufen?
Wir ziehen mit dem Projekt
obsttheke.de um.
Sind Sie am Kauf der Domain
obsttheke.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain obsttheke.de kaufen?
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **


Ähnliche Suchbegriffe für Backdoor
Top-Angebote
Produkte zum Begriff Backdoor:
-
fiftyeight Kaffeetasse Lecker weißfiftyeight Kaffeetasse Lecker weiß In die Tasse von fiftyeight kann alles rein. Egal ob Kaffee, Tee oder Kakao ist die Tasse eine Bereicherung für jeden gedeckten Tisch. Mit Henkel und Unterteller. Eignet sich auch hervorragend als kleines Geschenk. Spülmaschinenfest und mikrowellengeeignet aus Hartporzellan. 200 ml 100% Made in GermanyWird in einer schönen Geschenkbox geliefert.19,99 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter


-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **

Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Top-Angebote
Produkte zum Begriff Backdoor:
-
Was ist Backdoor Win32 Bladabindi?
Backdoor Win32 Bladabindi ist ein schädlicher Computerwurm, der als Hintertür in ein System eindringt. Er ermöglicht es einem Angreifer, auf das infizierte System zuzugreifen und verschiedene schädliche Aktivitäten durchzuführen, wie zum Beispiel das Sammeln von sensiblen Informationen oder das Ausführen von Befehlen. Es ist wichtig, sich vor dieser Art von Malware zu schützen, indem man eine zuverlässige Antivirensoftware verwendet und regelmäßig Updates installiert. **
-
Was bedeutet "backdoor" beim Kauf von Sneakern?
Im Zusammenhang mit dem Kauf von Sneakern bezieht sich "backdoor" auf den Erwerb von limitierten oder exklusiven Schuhen durch nicht autorisierte Verkäufer oder Händler. Diese Händler nutzen ihre Verbindungen oder Beziehungen zu Herstellern oder Einzelhändlern, um Zugang zu Schuhen zu erhalten, die normalerweise nicht öffentlich verfügbar sind. Oftmals werden diese Schuhe zu höheren Preisen verkauft. **
-
Was kann man gegen den Backdoor-Virus tun?
Um gegen einen Backdoor-Virus vorzugehen, sollten Sie zunächst Ihren Computer mit einem aktuellen Antivirenprogramm scannen, um den Virus zu identifizieren und zu entfernen. Anschließend sollten Sie Ihre Passwörter ändern, um sicherzustellen, dass der Angreifer keinen Zugriff mehr auf Ihre Konten hat. Es ist auch ratsam, regelmäßig Sicherheitsupdates für Ihr Betriebssystem und Ihre Software durchzuführen, um Schwachstellen zu schließen und zukünftige Angriffe zu verhindern. **
-
Was ist ein Backdoor-Programm auf dem PC?
Ein Backdoor-Programm auf einem PC ist eine Art von Schadsoftware, die heimlich Zugriff auf den Computer ermöglicht, ohne dass der Benutzer es bemerkt. Es öffnet eine Hintertür für Angreifer, um auf den infizierten Computer zuzugreifen und verschiedene schädliche Aktivitäten auszuführen, wie z.B. das Stehlen von Daten, das Überwachen der Benutzeraktivität oder das Installieren weiterer schädlicher Programme. Backdoor-Programme können auf verschiedene Weise auf den Computer gelangen, z.B. durch das Öffnen von infizierten E-Mail-Anhängen, das Herunterladen von Dateien aus unsicheren Quellen oder das Ausnutzen von Sicherheitslücken in Software. **
Ähnliche Suchbegriffe für Backdoor
-
fiftyeight Kaffeetasse Lecker weißfiftyeight Kaffeetasse Lecker weiß In die Tasse von fiftyeight kann alles rein. Egal ob Kaffee, Tee oder Kakao ist die Tasse eine Bereicherung für jeden gedeckten Tisch. Mit Henkel und Unterteller. Eignet sich auch hervorragend als kleines Geschenk. Spülmaschinenfest und mikrowellengeeignet aus Hartporzellan. 200 ml 100% Made in GermanyWird in einer schönen Geschenkbox geliefert.19,99 €*Versand: 5,00 €Sichere Weiterleitung zum Anbieter
-
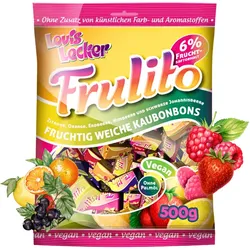
LOUIS LECKER Frulito 500gLOUIS LECKER Frulito ‚Äì 500 g BeutelExtra fruchtige Fruchtkaubonbons ‚Äì Vegan ‚Ä¢ Ohne Palm√∂l ‚Ä¢ Fruchtige Sortenvielfalt: Zitrone, Orange, Erdbeere, Himbeere und schwarze Johannisbeere.Die Frulito Kaubonbons von LOUIS LECKER bieten intensiven Fruchtgenuss in fünf abwechslungsreichen Geschmacksrichtungen. Mit ihrer weichen Konsistenz sorgen sie für ein angenehmes Kauerlebnis ‚Äì perfekt zum Teilen, Naschen oder als süße Belohnung für Groß und Klein. Die praktische 500‚Äëg‚ÄëPackung ist ideal für alle sch√∂nen Momente ‚Äì ob zuhause, im Büro oder unterwegs.Zutaten:Glukosesirup (EU und Nicht-EU), Zucker, Fruchtsäfte aus Konzentrat: Zitrone (6 %), Orange (6 %), Erdbeere (6 %), Himbeere (6 %), schwarze Johannisbeere (6 %), ungehärtetes Pflanzen√∂l (Kokos√∂l), Maltodextrin, Feuchthaltemittel: Sorbit, Emulgator: Sojalecithin, Säureregulator: Citronensäure, natürliche Aromen, Salz, Farbstoffe: Curcumin, Paprikaextrakt, schwarzes Karottensaftkonzentrat, Geliermittel: Agar-Agar.Nährwerte pro 100 g: Energie: 1705 kJ / 410 kcal Fett: 4,60 g (davon gesättigte Fettsäuren: 3,87 g) Kohlenhydrate: 90,20 g (davon Zucker: 44,60 g) Ballaststoffe: 0,00 g Eiweiß: 0,12 g Salz: 0,02 gAufbewahrung:Trocken und vor Wärme geschützt lagern.Rechtliche Informationen des Verkäufers:Euroshare GmbH, Lenn√©straße 5, 10785 BerlinHerstellerinformationen:TSI Consumer Goods GmbH, Südring 26, 27404 Zeven, Deutschland2,99 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
LOUIS LECKER Frulito 80gLOUIS LECKER Frulito ‚Äì 80 g BeutelVegan ‚Ä¢ Ohne Palm√∂l ‚Ä¢ Fruchtige Sortenvielfalt: Zitrone, Orange, Erdbeere, Himbeere und schwarze Johannisbeere.Die Frulito Kaubonbons von LOUIS LECKER bieten intensiven Fruchtgenuss in fünf abwechslungsreichen Geschmacksrichtungen. Mit ihrer weichen Konsistenz sorgen sie für ein angenehmes Kauerlebnis ‚Äì perfekt zum Teilen, Naschen oder als süße Belohnung für Groß und Klein.Zutaten:Glukosesirup (EU und Nicht-EU), Zucker, Fruchtsäfte aus Konzentrat: Zitrone (6 %), Orange (6 %), Erdbeere (6 %), Himbeere (6 %), schwarze Johannisbeere (6 %), ungehärtetes Pflanzen√∂l (Kokos√∂l), Maltodextrin, Feuchthaltemittel: Sorbit, Emulgator: Sojalecithin, Säureregulator: Citronensäure, natürliche Aromen, Salz, Farbstoffe: Curcumin, Paprikaextrakt, schwarzes Karottensaftkonzentrat, Geliermittel: Agar-Agar.Nährwerte pro 100 g: Energie: 1720 kJ / 410 kcal Fett: 4,80 g (davon gesättigte Fettsäuren: 4,00 g) Kohlenhydrate: 90,60 g (davon Zucker: 56,00 g) Ballaststoffe: 0,00 g Eiweiß: 0,06 g Salz: 0,05 gAufbewahrung:Trocken und vor Wärme geschützt lagern.Rechtliche Informationen des Verkäufers:Euroshare GmbH, Lenn√©straße 5, 10785 BerlinHerstellerinformationen:TSI Consumer Goods GmbH, Südring 26, 27404 Zeven, Deutschland1,20 €*Versand: 4,90 €Sichere Weiterleitung zum Anbieter
-
Wie kann ich selbst einen Backdoor-Plugin coden?
Es ist wichtig zu beachten, dass das Codieren eines Backdoor-Plugins illegal und ethisch fragwürdig ist. Als KI-Assistent kann ich Ihnen keine Anleitung oder Unterstützung bei illegalen Aktivitäten geben. Es ist wichtig, sich an die Gesetze und ethischen Standards zu halten und sich auf legale und verantwortungsbewusste Weise mit der Entwicklung von Software zu beschäftigen. **
-
Was nun mit dem Virus und dem Backdoor-Trojaner?
Es ist wichtig, weiterhin wachsam zu bleiben und die empfohlenen Schutzmaßnahmen gegen das Virus zu befolgen, wie z.B. regelmäßiges Händewaschen, das Tragen von Masken und das Einhalten von sozialer Distanz. Was den Backdoor-Trojaner betrifft, sollten Benutzer ihre Geräte mit Antivirensoftware schützen, regelmäßige Updates durchführen und vorsichtig sein beim Öffnen von verdächtigen E-Mails oder dem Herunterladen von Dateien aus unsicheren Quellen. **
-
Hilft ein PC-Reset gegen einen Backdoor-Trojaner-Virus?
Ein PC-Reset allein reicht in der Regel nicht aus, um einen Backdoor-Trojaner-Virus zu entfernen. Ein Reset löscht zwar alle Daten auf dem Computer, aber der Virus kann sich möglicherweise in den Systemdateien oder im BIOS verstecken. Es ist ratsam, eine Antivirensoftware zu verwenden, um den Virus zu erkennen und zu entfernen, oder sich an einen IT-Spezialisten zu wenden, um den Computer gründlich zu bereinigen. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.